Wdrożenie NIS2.
Od wymagań do realnego cyberbezpieczeństwa
Pomagamy organizacją przejść przez cały proces - od określenia, czy podlegają przepisom, przez analizę luk i wdrożenie wymaganych rozwiązań, po stały nadzór nad zgodnością i przygotowanie do audytów.
Strona główna » Cyberbezpieczeństwo » vCISO Tool
Czym jest NIS2?
Zarządzanie ryzykiem
Identyfikacja zagrożeńi działania ograniczające.
Procedury wykrywania,obsługi i zgłaszania incydentów.
Reagowanie na incydenty
Backup, plany awaryjnei zarządzanie kryzysowe.
Ciągłość działania
Role, obowiązkii raportowanie.
Odpowiedzialność i nadzór
Dyrektywa NIS2 została wdrożona w Polsce poprzez nowelizację ustawy o Krajowym Systemie Cyberbezpieczeństwa. Nowe przepisy rozszerzają grupę organizacji objętych regulacjami i wprowadzają konkretne wymagania dotyczące zarządzania cyberbezpieczeństwem.
W praktyce oznacza to konieczność stworzenia spójnego i stale działającego systemu zarządzania cyberbezpieczeństwem - obejmującego zarówno środowisko IT, procesy, ludzi, jak i łańcuch dostaw.
Kogo dotyczy NIS2
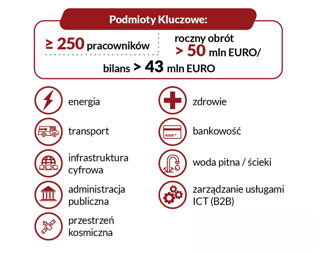
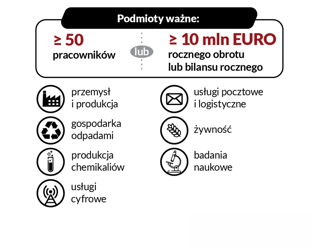
Nowe przepisy obejmują podmioty kluczowe oraz podmioty ważne działające w wybranych sektorach gospodarki i administracji publicznej.
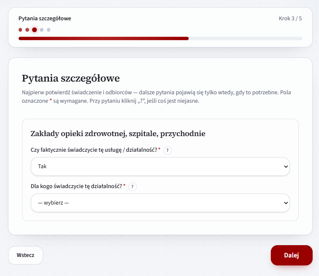
Skorzystaj z naszego bezpłatnego narzędzia i wykonaj wstępną analizę na podstawie profilu działalności, wielkości i statusu organizacji.
4 - 6 minut
Tyle zajmuje analiza
Charakter
wstępna, niewiążąca prawnie
Wynik od razu
na ekranie
Kwalifikacja KSC/NIS2
sprawdzenie, czy organizacja podlega regulacji, jakie ma obowiązki i wsparcie przy wpisie do Wykazu KSC.
audyt GAP, analiza ryzyka, BIA/BCP, SZBI, dokumentacja i procedury, dostawcy, incydenty, role i odpowiedzialności oraz roadmapa wdrożenia.
GRC i wdrożenie NIS2
MFA, EDR/XDR, backup, monitoring, zarządzanie podatnościami, logowanie i inne zabezpieczenia wynikające z analizy ryzyka + SOC
Wdrożenia techniczne
pentesty, Red Team oraz sprawdzanie, czy wdrożone zabezpieczenia faktycznie działają.
Weryfikacja i testy
szkolenia pracowników i zarządu, SOC/MDR, obsługa incydentów oraz stałe wsparcie vCISO.
Szkolenia i ciągłe bezpieczeństwo
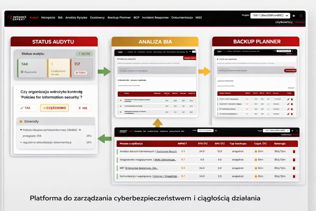
jako platforma do zarządzania ryzykiem, działaniami, dokumentacją, dowodami, dostawcami, incydentami i raportowaniem.
vCISO Tool
Zapewniamy kompleksowe wsparcie - od analizy i planu działania, przez wdrożenie rozwiązań, po stały nadzór nad zgodnością.
Oceniamy punkt wyjścia
Analiza obecnego stanui wymagań.
Identyfikujemy luki i ryzyka
Obszary do zmiany i kluczowe ryzyka.
Tworzymy
roadmapę
Priorytety, zadaniai odpowiedzialności.
Wdrażamy
Rozwiązania organizacyjne, proceduralne i techniczne.
Nadzorujemy
Monitorowanie zgodnościi ryzyk.
Przygotowujemy do audytów
Dokumentacjai dowody realizacji.
Nasze autorskie rozwiązanie vCISO Tool pozwala nie tylko wdrożyć NIS2, ale także na bieżąco nadzorować realizację wymagań, zarządzać ryzykami i przygotowywać się do audytów - w jednym miejscu.
Ryzyka
Pełna kontrola
Działania
Właściciele i terminy
Zgodność
Status wymagań
Audyt
Łatwiejsze przygotowanie
Kompetencje governance
Doświadczenie w obszarze compliance,analizy ryzyka i przygotowania do audytów.
Wdrożenia techniczne
Realizujemy konkretne rozwiązaniaz zakresu IT i bezpieczeństwa.
Stały nadzór
Pomagamy utrzymać
zgodność i rozwijać cyberbezpieczeństwo.
Dariusz Piaścik
Podczas pierwszej rozmowy możemy określić aktualny punkt wyjścia i wskazać, jaki kolejny krok ma największy sens.
Cybersecurity Governance & Business Development Manager Audytor wiodący ISO/IEC 27001:2022
Chcesz lepiej zrozumieć nowe wymagania? Skorzystaj z naszych materiałów edukacyjnych i zdobądź praktyczną wiedzę - w swoim tempie.
Network Expert w liczbach
2012
70%
1800
5600
początek działalności
zespołu to inżynierowie
klientów
realizacji
Dane teleadresowe
NETWORK EXPERTS Sp. z o.o. sp. k.
ul. Chojnowska 8
03-583 Warszawa
tel: (48) 22 100 61 92 / (48) 881 556 929
e-mail: kontakt@netxp.pl
NIP: 5242751391
REGON: 146116650
KRS: 0000639343
Ważne linki
Bądź na bieżąco. Dołącz do newslettera.
Rozwijaj swoja firmę z Network Expert!
Dołącz do grona ponad 5 000 subskrybentów.
©2025 networkexpert.pl